В начале года установил утилиту Goida AI Unlocker для доступа к зарубежным нейросетям — ChatGPT, Claude, Gemini. Помимо прочего, она обновляет системный файл
hosts, блокируя тысячи мошеннических и вредоносных доменов, в том числе адреса майнинговых пулов.Последняя деталь, возможно, оказалась ключевой в моей истории. Но понял я это позже.
Однажды заметил, что командная строка (CMD) и PowerShell закрываются буквально через пару секунд после запуска, даже с правами администратора.
Неоднократно проверял компьютер разными утилитами, включая известную многим Dr.Web CureIt!, но ничего прям серьёзного они не находили. Постоянный сторонний антивирус не устанавливал — особой необходимости не видел.
Недавно решил всё-таки разобраться до конца. Подключил к делу Claude: поставил задачу провести диагностику Windows и выяснить, почему закрываются системные консоли и как вообще проверять компьютер в таких условиях.
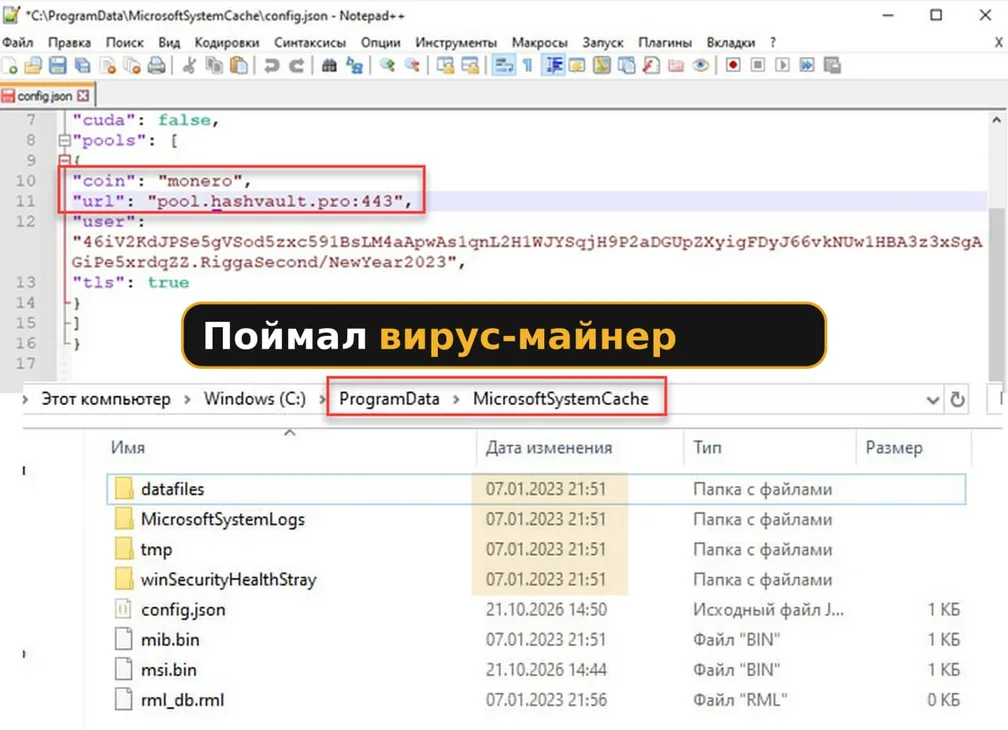
Способ диагностики нашёлся, а вместе с ним обнаружился вирус-майнер.
Он маскировался под системные компоненты Windows с названиями MicrosoftSystemCache и RuntimeBrokerData. Файлы прятались в папках с двумя атрибутами одновременно — «скрытый» и «системный»:
C:\ProgramData\MicrosoftSystemCache
C:\ProgramData\InstantSave-..
.Судя по результатам расследования, история заражения тянется больше трёх лет.
Выяснилось, что когда-то сын скачал читы для Counter-Strike, когда хотел поиграть на моём ноутбуке. В архиве с читом обнаружились следы стилера RedLine — вредоносной программы, способной похищать пароли, cookies и данные пользовательских сессий.
Примерно через год сын скачал ещё и загрузчик читов ExLoader. После перезагрузок компьютера появились папки с подозрительными программами, а среди них — и папка с майнером XMRig.
Майнер мог использовать около 40% мощности процессора, при этом видеокарту не задействовал.
Получается, всё это время кто-то мог майнить Monero за мой счёт, а я вдобавок рисковал раскрытием паролей и потерей денег.
Есть предположение, что Goida AI Unlocker через
hosts перекрыл майнеру доступ к домену пула, после чего возник конфликт, связанный с закрытием CMD и PowerShell. Впрочем, это только моя версия.Четыре вывода из этой истории:
1. Не разрешайте детям скачивать и устанавливать игровые читы и сомнительные модификации.
2. Goida AI Unlocker — не только инструмент для доступа к зарубежным нейросетям, но и дополнительная блокировка нежелательных доменов через
hosts.Два замечания по этому пункту:
- Аккаунт разработчика на GitHub сейчас недоступен (удалён, возможно), как и его репозитории. Причины мне неизвестны, поэтому не могу однозначно рекомендовать — на страх и риск.
Найти программу теперь его на страничке на sourceforge.net
- На нынешнем ПК я отказался от Goida: она конфликтует с моим VPN (amnezia) при работе с нейронками.
3. Если интересно, в комментариях выложу итоговый audit.cmd — диагностический скрипт, который подготовил Claude и дополнительно проверил ChatGPT. Он проверяет Windows на подозрительные процессы, файлы и другие следы заражения, выводит результаты диагностики и предлагает меры по усилению безопасности.
4. Доверия к Dr. Web CureIt больше нет. Впрочем, к Касперскому и другим антивирусам особых иллюзий тоже не питаю.
А у сына теперь свой ПК и там есть другая проблема, над которой ломаю голову: почему загрузка мощного ПК стала занимать более 5 минут, а диагностика показывает, что всё летает.